Month: October 2016
-
银行卡发卡行标识代码及卡号标准 校验位算法
本标准对银行卡发卡行标识代码及卡号有关内容做了规定。 本标准由全国银行卡办公室提出,全国金融标准化技术委员会归口管理。本标准由全国银行卡办公室组织制定。 标准起草单位:全国银行卡办公室、中国工商银行、中国农业银行、中国银行、中国建设银行、交通银行。 1 范围 本标准规定了银行卡的发卡行标识代码及卡号的规范,其中包括银行卡卡号结构、长度以及发卡行标识代码的长度等内容,不包括发卡行标识代码编码。 本标准适用于中华人民共和国境内发行和使用的各种人民币银行卡。 2 引用标准 下列标准所包含的条文,通过在本标准中引用而构成本标准的条文。本标准出版时,所示版本均为有效。所有标准都会被修订,使用本标准的各方应探讨使用下列标准最新版本的可能性。 ISO 7812-1:1997 发卡行标识代码的编号体系 3 定义 3.1 银行卡bank card 由商业银行(含邮政储蓄机构)向社会发行的具有消费信用、转账结算、存取现金等全部或部分功能的信用支付工具。 3.2 卡号card number 标识发卡机构和持卡人信息的号码。它由发卡行标识代码、自定义位和校验位组成。 注:它等同于磁条信息中所定义的主账号。 3.3 发卡行标识代码bank identification number(BIN) 标识发卡机构的代码。 4 卡号长度及结构 银行卡的卡号长度及结构符合ISO 7812-1有关规定,由13-19位数字表示,具体由以下几部分组成: 9 XXXXX X……X X 发卡行标识代码 自定义位 校验位 5 发卡行标识代码 发卡行标识代码标识发卡机构,由6位数字表示,第一位固定为”9″,后5位由BIN注册管理机构分配。 6 自定义位 发卡行自定义位,由6-12位数字组成。 7 校验位 卡号最后一位数字,根据校验位前的数字计算得到。计算方法: Luhn计算模10″隔位2倍加”校验数的公式(标准的附录) 计算步骤如下: 步骤1:从右边第1个数字(低序)开始每隔一位乘以2。 步骤2:把在步骤1中获得的乘积的各位数字与原号码中未乘2的各位数字相加。 步骤3:从邻近的较高的一个以0结尾的数中减去步骤2中所得到的总和[这相当于求这个总和的低位数字(个位数)的”10的补数”]。如果在步骤2得到的总和是以零结尾的数(如30、40等等),则校验数字就是零。 例: 无校验数字的卡号 4992 73 9871 步骤 4 9 9 2 7 3 9 8 7 1 1 ×2 ×2 ×2 ×2 ×2 18 4 6 16 2 4+1+8+9+4+7+6+9+1+6+7+2=64 2 70-64=6 3 带有校验数字的卡号为:4992 73 9871 6 8 BIN注册管理机构 BIN注册管理机构是负责BIN注册管理的机构。 9 BIN注册管理原则 发卡机构发行的银行卡须向BIN注册机构提出BIN分配申请。 10 卡面统一标识信息 如有卡面凸印信息,应有效日期后凸印”CN”,如无凸印,应在此位置印刷”CN”,其字体和字号应与该信息行其他字符一致。
-
信用卡知识
1. 发行卡名称 表示该卡片所属的发卡银行,目前国内除17家全国性银行外,区域性银行和外资银行也具备了发卡条件。一些新发卡银行为了吸引持卡人还会提供各项差异化服务,如跨行取款免手续费等服务。 2. BIN号 银行卡卡号前六位为BIN号(银行标识代码),由银行卡组织向ISO(国际标准化组织)申请并分配给发卡银行。 其中BIN号”62″打头的为银联卡,”4″打头的为VISA卡,”5″打头的为万事达卡,”35″打头的为JCB卡,”37″打头的为美国运通卡。所以在银联开展的很多优惠活动中会要求使用”62″开头的银行卡。 3. 有效日期 一般来说只有信用卡卡面上会印有有效日期,月份/年份。如果在到期日前持卡人没有前往指定网点注销卡片,银行则会根据持卡人的信用额度补寄一张新卡,卡号维持不变,以方便持卡人。 补寄新卡片默认未开通,需要持卡人拨打银行客服电话自行开通后才可使用。 4. 持卡人姓名 此处为该卡片所有者姓名全拼,部分信用卡还会标注持卡人性别,如MR.KAKA。 5. 卡片级别 卡片级别一般情况分为四类:普卡、金卡、白金卡、钻石卡。 普卡:是基础性支付产品。卡面颜色不会使用金色、白金色或黑色。一般没有年费。 金卡:是银行卡中相对高端的产品,金卡卡面基色一般为金属性黄色。卡面右上角会印有英文Gold字样。 一般年费可通过消费笔数等方式抵消。目前,浦发银行金卡及以下卡种全部免年费。 白金卡:较金卡具有更多增值服务功能的高端卡,常见服务包括机场贵宾厅、高尔夫服务、道路救援、预约挂号等。 白金卡一般采用金属性白金色为卡片基色,卡上印有英文PLATINUM。一般年费不可减免,有部分白金卡可通过消费笔数/金额等方式减免年费,但一些增值服务如高尔夫等也会相应取消。 钻石卡:是级别最高的银行卡,可以向持卡人提供顶级的增值服务。例如机场贵宾登机、高端酒店住宿升级、免费体检、私人管家等尊贵服务。 一般采用金属黑色作为卡面基色,且卡面设计上会有钻石元素的嵌入。年费不可减免,年费从数千元到数万元不等(壕卡)。 6. 闪付标识 银联非接触产品标识。凡是卡片上有该标识,就可以在贴有该标识的机具上使用。目前在很多地区闪付已经可以实现小额快速支付,如:菜场、自助售货机、停车场、火车等场景应用。 7. 卡组织标识…
-

System.MissingMethodException: Method not found: ‘Void System.Security.Cryptography.RandomNumberGenerator.GetBytes(Byte[], Int32, Int32)
ss 的3.3.4版本的错误。怎么破? 看release note ,发现需要4.6 微软下载即可: https://www.microsoft.com/en-us/download/details.aspx?id=48130 Microsoft .NET Framework 4.6 (Web Installer) for Windows Vista SP2, Windows 7 SP1, Windows 8, Windows 8.1, Windows Server 2008 SP2 Windows Server 2008 R2 SP1, Windows Server 2012 and Windows Server 2012 R2
-

Centos7 install shadowsocks
如果没有netstat ,先安装:yum -y install net-tools [root@vultr ~]# curl “https://bootstrap.pypa.io/get-pip.py” -o “get-pip.py” % Total % Received % Xferd Average Speed Time Time Time Current Dload Upload Total Spent Left Speed 100 1488k 100 1488k 0 0 3186k 0 –:–:– –:–:– –:–:– 3188k [root@vultr ~]# python get-pip.py Collecting pip Downloading pip-8.1.2-py2.py3-none-any.whl (1.2MB) 100% |████████████████████████████████| 1.2MB 607kB/s Collecting…
-
Centos6 的python2.6.6 升级到 python2.7.3
查看python的版本 [plain] view plain copy print? #python -V Python 2.6.6 1.下载Python-2.7.3 [plain] view plain copy print? #wget http://python.org/ftp/python/2.7.3/Python-2.7.3.tar.bz2 2.解压 [plain] view plain copy print? #tar -jxvf Python-2.7.3.tar.bz2 3.更改工作目录 [plain] view plain copy print? #cd Python-2.7.3 4.安装 [plain] view plain copy print? #./configure #make all #make install #make clean #make distclean 5.查看版本信息 [plain] view plain copy print? #/usr/local/bin/python2.7 -V 6.建立软连接,使系统默认的 python指向 python2.7 [plain] view plain copy print? #mv /usr/bin/python /usr/bin/python2.6.6 #ln -s /usr/local/bin/python2.7 /usr/bin/python 7.重新检验Python 版本 [plain] view plain copy print? #python -V 8解决系统 Python 软链接指向 Python2.7 版本后,因为yum是不兼容 Python…
-

域名DNS相关术语介绍、中英文对照
Registry(注册局) The authoritative record of registrations for a particular set of data. Most often used to refer to domain name registry, but all protocol parameters that IANA maintains are also registries. 关于特定数据集注册的权威记录。通常是指域名注册局,但是 IANA 维护的所有协议参数也属于注册局。 Registry Operator(注册局运营商) The entity that runs a registry. 运营注册局的实体。 Registrant(注册人) The entity that has acquired the right to use an Internet…
-
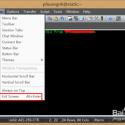
SecureCRT如何进入和退出全屏模式
打开SecureCRT,点击菜单栏的”View”–“Full Screen”,或者使用快捷键ALT+ENTER,就进入了全屏模式了。 进入全屏模式如何退出呢?事实上,SecureCRT并没有提供退出全屏的菜单选项,所以我们只能够使用快捷键ALT+ENTER再次退出了。
-
Discuz 如何删除|替换Powered by Discuz!
找这个文件\template\default\common\header_common.htm (linux下是 template/default/common) 找到这串代码: $navtitle – $_G[‘setting’][‘bbname’] – Powered by Discuz!
-
ssh利用端口转发实现SOCKS5代理
现在linux下ssh使用比较广泛的是openssh包 ssh相关选项: -V显示版本: ssh -V OpenSSH_6.6.1p1 Ubuntu-2ubuntu2, OpenSSL 1.0.1f 6 Jan 2014 -f输入密码后进入后台模式(Requests ssh to go to background just before command execution.) -N不执行远程命令,用于端口转发( Do not execute a remote command. This is useful for just for warding ports (protocol version 2 only).) -Dsocket5代理(Specifies a local “dynamic” application-level port forwarding.Currently the SOCKS4 and SOCKS5 protocols are supported, and ssh…
-
Shadowsocks 介绍简介普及扫盲知识原理
这个文章来源于一个朋友在科学上网的过程中,搞不清楚 Shadowsocks 的配置问题,在这里我想按照我对 Shadowsocks 的理解简单梳理一下,以便一些非专业人士也能了解 long long ago… 在很久很久以前,我们访问各种网站都是简单而直接的,用户的请求通过互联网发送到服务提供方,服务提供方直接将信息反馈给用户 when evil comes 然后有一天,GGFFWW就出现了,他像一个收过路费的强盗一样夹在了在用户和服务之间,每当用户需要获取信息,都经过了 GGFFWW,GGFFWW将它不喜欢的内容统统过滤掉,于是客户当触发 GGFFWW 的过滤规则的时候,就会收到 Connection Reset 这样的响应内容,而无法接收到正常的内容 ssh tunnel 聪明的人们想到了利用境外服务器代理的方法来绕过 GGFFWW 的过滤,其中包含了各种HTTP代理服务、Socks服务、VPN服务… 其中以 ssh tunnel 的方法比较有代表性 1) 首先用户和境外服务器基于 ssh 建立起一条加密的通道 2-3) 用户通过建立起的隧道进行代理,通过 ssh server 向真实的服务发起请求 4-5) 服务通过 ssh server,再通过创建好的隧道返回给用户 由于 ssh 本身就是基于 RSA 加密技术,所以 GGFFWW 无法从数据传输的过程中的加密数据内容进行关键词分析,避免了被重置链接的问题,但由于创建隧道和数据传输的过程中,ssh 本身的特征是明显的,所以 GGFFWW 一度通过分析连接的特征进行干扰,导致 ssh 存在被定向进行干扰的问题 shadowsocks 于是 clowwindy 同学分享并开源了他的解决 办法 简单理解的话,shadowsocks…
-
关闭centos默认不需要启动的服务
CentOS关闭服务的方法: chkconfig –level 2345 服务名称 off 服务名称 建议 备注说明 acpid 停用 Advanced Configuration and Power Interface 電源進階設定,常用在 Laptop 上 apmd 停用 Adventage Power Management daemon 偵測系統的電池電量,常用在 Laptop 上 atd 停用 /etc/at.allow,/etc/at.deny 我大概都使用 crond 來達成 autofs 停用 自動掛載檔案系統與週邊裝置 (如光碟、USB),常用在 Laptop 上 avahi-daemon 停用 當區網沒有 DNS 服務時會試著尋找提供 zeroconf 協定的主機 bluetooth 停用 Bluetooth 藍芽,常用在 Laptop 上…
-
shell 技巧 sed多行变一行的方法 sed删除保护某个字符串的行
删除文本含有特定字符的行 sed -e ‘/abc/d’ a1.txt > a2.txt 删除多个字符: sed -e ‘/abc/d;/def/d’ a1.txt > a2.txt
-

Kerberos简介
Kerberos协议: Kerberos协议主要用于计算机网络的身份鉴别(Authentication), 其特点是用户只需输入一次身份验证信息就可以凭借此验证获得的票据(ticket-granting ticket)访问多个服务,即SSO(Single Sign On)。由于在每个Client和Service之间建立了共享密钥,使得该协议具有相当的安全性。 条件 先来看看Kerberos协议的前提条件: 如下图所示,Client与KDC, KDC与Service 在协议工作前已经有了各自的共享密钥,并且由于协议中的消息无法穿透防火墙,这些条件就限制了Kerberos协议往往用于一个组织的内部, 使其应用场景不同于X.509 PKI。 过程 Kerberos协议分为两个部分: 1 . Client向KDC发送自己的身份信息,KDC从Ticket Granting Service得到TGT(ticket-granting ticket), 并用协议开始前Client与KDC之间的密钥将TGT加密回复给Client。 此时只有真正的Client才能利用它与KDC之间的密钥将加密后的TGT解密,从而获得TGT。 (此过程避免了Client直接向KDC发送密码,以求通过验证的不安全方式) 2. Client利用之前获得的TGT向KDC请求其他Service的Ticket,从而通过其他Service的身份鉴别。 Kerberos协议的重点在于第二部分,简介如下: 1. Client将之前获得TGT和要请求的服务信息(服务名等)发送给KDC,KDC中的Ticket Granting Service将为Client和Service之间生成一个Session Key用于Service对Client的身份鉴别。然后KDC将这个Session Key和用户名,用户地址(IP),服务名,有效期, 时间戳一起包装成一个Ticket(这些信息最终用于Service对Client的身份鉴别)发送给Service, 不过Kerberos协议并没有直接将Ticket发送给Service,而是通过Client转发给Service.所以有了第二步。 2. 此时KDC将刚才的Ticket转发给Client。由于这个Ticket是要给Service的,不能让Client看到,所以KDC用协议开始前KDC与Service之间的密钥将Ticket加密后再发送给Client。同时为了让Client和Service之间共享那个秘密(KDC在第一步为它们创建的Session Key), KDC用Client与它之间的密钥将Session Key加密随加密的Ticket一起返回给Client。 3. 为了完成Ticket的传递,Client将刚才收到的Ticket转发到Service. 由于Client不知道KDC与Service之间的密钥,所以它无法算改Ticket中的信息。同时Client将收到的Session Key解密出来,然后将自己的用户名,用户地址(IP)打包成Authenticator用Session Key加密也发送给Service。 4. Service 收到Ticket后利用它与KDC之间的密钥将Ticket中的信息解密出来,从而获得Session Key和用户名,用户地址(IP),服务名,有效期。然后再用Session Key将Authenticator解密从而获得用户名,用户地址(IP)将其与之前Ticket中解密出来的用户名,用户地址(IP)做比较从而验证Client的身份。 5. 如果Service有返回结果,将其返回给Client。 总结 概括起来说Kerberos协议主要做了两件事 1. Ticket的安全传递。 2. Session Key的安全发布。 再加上时间戳的使用就很大程度上的保证了用户鉴别的安全性。并且利用Session Key,在通过鉴别之后Client和Service之间传递的消息也可以获得Confidentiality(机密性), Integrity(完整性)的保证。不过由于没有使用非对称密钥自然也就无法具有抗否认性,这也限制了它的应用。不过相对而言它比X.509 PKI的身份鉴别方式实施起来要简单多了。
-
Rsync服务安装与安全配置
一、rsync 简介 Rsync(remote synchronize)是一个远程数据同步工具,可通过LAN/WAN快速同步多台主机间的文件,也可以使用 Rsync 同步本地硬盘中的不同目录。 Rsync 是用于取代rcp的一个工具,Rsync使用所谓的 “Rsync 算法” 来使本地和远程两个主机之间的文件达到同步,这个算法只传送两个文件的不同部分,而不是每次都整份传送,因此速度相当快。您可以参考 How Rsync Works A Practical Overview 进一步了解 rsync 的运作机制。 Rsync支持大多数的类Unix系统,无论是Linux、Solaris还是BSD上都经过了良好的测试。此外,它在windows平台下也有相应的版本,比较知名的有cwRsync和Sync2NAS。 Rsync 的初始作者是 Andrew Tridgell 和 Paul Mackerras,它当前由 http://rsync.samba.org维护。 Rsync的基本特点如下: 1. 可以镜像保存整个目录树和文件系统; 2. 可以很容易做到保持原来文件的权限、时间、软硬链接等; 3. 无须特殊权限即可安装; 4. 优化的流程,文件传输效率高; 5. 可以使用rcp、ssh等方式来传输文件,当然也可以通过直接的socket连接; 6. 支持匿名传输,以方便进行网站镜像。 在使用 rsync 进行远程同步时,可以使用两种方式:远程 Shell 方式(建议使用 ssh,用户验证由 ssh 负责)和 C/S 方式(即客户连接远程 rsync 服务器,用户验证由 rsync 服务器负责)。 无论本地同步目录还是远程同步数据,首次运行时将会把全部文件拷贝一次,以后再运行时将只拷贝有变化的文件(对于新文件)或文件的变化部分(对于原有文件)。 rsync…
-

MySQL修改root密码的几种方法
方法1: 用SET PASSWORD命令 首先登录MySQL。 格式:mysql> set password for 用户名@localhost = password(‘新密码’); 例子:mysql> set password for root@localhost = password(‘admin10000.com’); 上面例子将用户root的密码更改为admin10000.com 方法2:用mysqladmin 格式:mysqladmin -u用户名 -p旧密码 password 新密码 例子:mysqladmin -uroot -p123456 password admin10000.com 上面例子将用户root原来的密码123456改为新密码admin10000.com 方法3:用UPDATE直接编辑user表 首先登录MySQL。 mysql> use mysql; mysql> update user set password=password(‘moneyslow.com’) where user=’root’ and host=’localhost’; mysql> flush privileges; 方法4:在忘记root密码的时候,可以这样。 以windows为例: 1. 关闭正在运行的MySQL服务。 2. 打开DOS窗口,转到mysql\bin目录。 3. 输入mysqld –skip-grant-tables 回车。–skip-grant-tables 的意思是启动MySQL服务的时候跳过权限表认证。 4.…
-

nginx中80端口跳转到443端口的方法
网站升级为https后,需要将http的访问跳转到https,可以用如下nginx的配置方法: server { listen 80; listen 443 ssl; server_name moneyslow.com blogcdn.a8z8.com; if ($ssl_protocol = “”) { rewrite ^ https://$server_name$request_uri? permanent; } 。。。。。。。 }
-
使用HTTPS加密的7大理由
为什么必须启用HTTPS加密? 1、HTTPS加密使网站速度更快! 首先强调速度是因为,一个网站的性能通常跟访客销售转化、页面加载时间对收入的影响等指标直接挂钩。这是一个被非常非常非常广泛记录的问题,有很多大型网站和工具可以展示HTTPS如何变得更快。 2、HTTP/2协议只支持HTTPS加密连接 我们终于在网络技术方面取得了一次大飞跃,推出了HTTP/2协议取代已经使用了超过15年的HTTP/1.1协议。使用HTTP/2有一大堆的好处,但是在这篇文章里我们需要关注的关键点就是:所有主流浏览器只支持使用TLS1.2协议安全连接的HTTP/2协议。Chrome、火狐、Safari、Opera、IE和Edge都要求使用HTTPS加密连接,才能使用HTTP/2。这对网站所有者来说是另一个有利的推动因素。 3、HTTP页面将标记”不安全” 当用户访问网站时,没人想要浏览器上的红色警告,但是如果你的网站采用HTTP链接来传输数据,那红色警告将成为常态。 以前浏览器对不安全的HTTP页面没有任何标记,而只含有部分不安全因素的HTTPS页面却显示安全警告,让人们误以为含有不安全因素HTTPS页面不如HTTP页面安全,这是非常错误的。谷歌和火狐将在标识上做进一步优化,区分HTTP不安全连接和HTTPS安全连接,谷歌Chrome将为所有HTTP网站打红叉,用户可以在Chrome 48或者部分更老版本中体验到这项全新的功能;火狐浏览器将从 Firefox 的开发版 46 开始,对”使用非HTTPS提交密码”的页面进行警告。网站所有者将有更充分的理由让网站支持HTTPS加密。 4、HTTPS加密提升搜索排名 所有人都希望得到很好的搜索引擎排名,网站使用HTTPS加密连接可以帮助你的网站提升搜索引擎排名!谷歌早在2014年就宣布,将把HTTPS加密作为影响搜索排名的重要因素,并优先索引HTTPS网页。百度也公告表明,开放收录https站点,同一个域名的http版和https版为一个站点,优先收录https版;百度官方还表示,网站HTTPS加密不会对流量产生负面影响。在搜索引擎巨头的倡导和实践下,我们可以预见HTTPS加密将在未来产生越来越大的影响力。 5、HTTPS加密防止中间人流量劫持 当你的网站通过HTTP连接传输网页内容时,WiFi节点、运营商、路由器等任何传输节点都可以对网站传输内容进行劫持、篡改、恶意注入等,比如早已见惯的广告弹窗。很多人已经对此麻木,并认为流量劫持不会造成什么损失,但是服务器采取HTTP不安全连接,其实是给黑客留下一道后门,可以向你的网页注入任意恶意内容,如盗号木马等,通过多种你无法觉察的方式窃取网站数据或向您的终端用户下手。HTTPS加密可以有效阻止流量劫持,尤其是全站HTTPS加密,封装所有流量加密传输,让中间人没有可乘之机。 6、iOS和安卓都要求使用HTTPS加密 苹果iOS的App Transport Security和谷歌安卓的usesCleartextTraffic manifest attribute,都推动移动APP默认使用HTTPS加密连接进行通信。苹果iOS强制APP使用HTTPS加密连接,并且要求非常严格,包括只使用TLS1.2协议,必须使用RSA2048位或ECC256位的公钥算法及SHA256签名算法等。如果你的内容或API接口需要在移动APP上使用,那么必须按要求使用HTTPS加密连接。 7、超级权限应用禁止使用HTTP连接 谷歌Chrome安全团队宣布,采用不安全连接访问浏览器特定功能将被禁止访问,例如地理位置应用、应用程序缓存、获取用户媒体等。 采用不安全的HTTP连接访问用户位置信息并发送,可能造成用户信息的泄漏,确保这类超级权限功能全程使用HTTPS安全连接是使用这些功能的重要步骤。如果你最近使用了一些这样的功能并且希望继续在你的网站上使用,那么你必须让这些页面使用HTTPS加密连接。同样,如果你想增加这些功能,你需要首先设置HTTPS加密连接。 使用HTTPS加密的误区 1、HTTPS加密降低网站性能? 虽然TLS的计算量较大,但以目前的设备性能和硬件技术来说,已经不成问题。淘宝、天猫于2015年实现全站HTTP加密,涉及数百个应用、超百万个页面,并顺利通过”双十一”海量流量考验。淘宝分享全站HTTPS技术改造细节时,阿里巴巴技术保障部技术专家李振宇介绍,阿里电商在启用全站HTTPS后,性能不降反升,用户访问网站和移动端更为流畅。 2、启用HTTPS加密成本昂贵? 启用HTTPS加密需要向CA机构申请SSL证书, Startcom可提供免费SSL证书。个人站长的博客站点可以申请免费SSL证书,零成本实现HTTPS加密,而企业级网站建议还是付费申请企业级以上的SSL证书,如OV SSL证书或EV SSL证书。任何新站点或新的web应用都应该上线前启用HTTPS加密,这是最经济有效的方式。已经上线但尚未启用HTTPS加密的网站,可以向沃通CA咨询HTTPS加密改造方案,尽早开启HTTPS加密,迎接全球HTTPS加密浪潮。