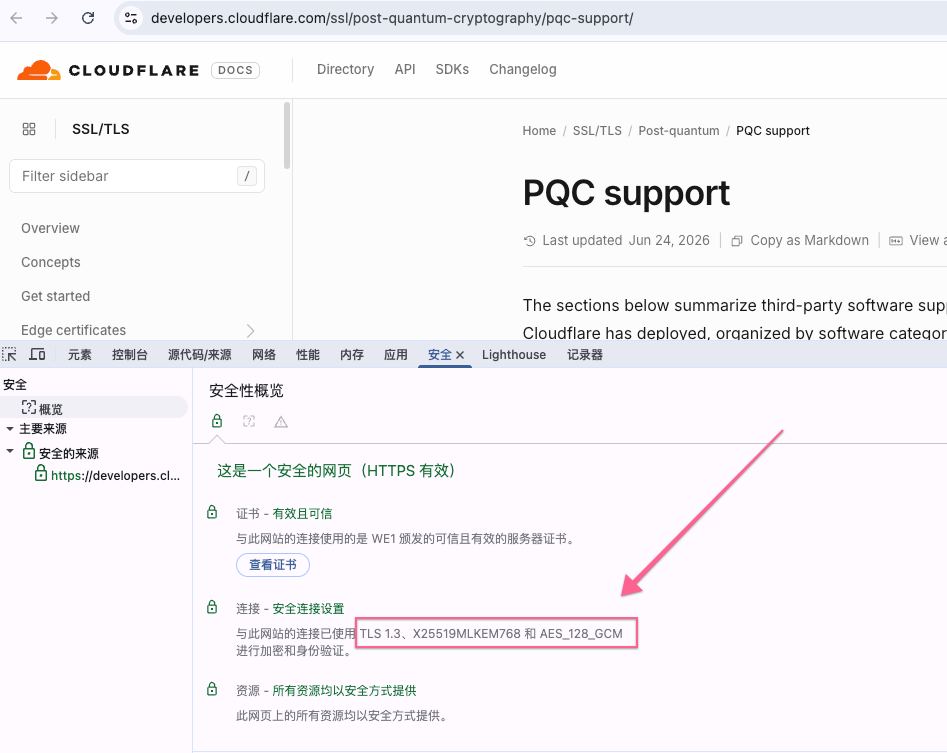
三大浏览器(Chrome、Firefox 和 Safari)均已在当前最新版本中默认支持并启用了 X25519MLKEM768 混合后量子加密算法。 这一更新意味着主流网络浏览器的 TLS 握手已经全面迈入抗量子计算攻击的阶段。
什么是 X25519MLKEM768?
这是一个后量子密码学(PQC)混合密钥交换算法。它将两种算法结合在一起:
- X25519:传统经典 Elliptic Curve Diffie-Hellman(椭圆曲线)算法,保障当前的绝对安全与兼容性。
- ML-KEM-768:由美国国家标准与技术研究院(NIST)在 2024 年正式发布的 FIPS 203 标准基于模格的后量子密钥封装机制(前身为 Kyber-768)。
为什么采用混合方案?
这种“1+1”的设计是一种双保险。即使未来量子计算机彻底攻破了传统密码学(X25519),ML-KEM-768 依然能确保通信不被破解;反之,若新标准被发现存在未知的经典漏洞,原有的经典算法依然能够维持现有的安全屏障。
更新的核心目的:防御“先收集,后解密”攻击
虽然能够实用化的大规模量子计算机尚未问世,但攻击者已经在实行 “先收集,后解密”(Harvest Now, Decrypt Later) 策略。他们通过截获并存储当前的敏感通信流量,等待数年后量子计算机成熟时再进行离线解密。三大浏览器普及该算法后,可以立刻对当前的 HTTPS 通信提供抗量子保护,确保数据的长期隐私安全。
如何验证你的浏览器已经启用?
- 在浏览器中打开一个支持后量子加密的网站(例如 Cloudflare 官网 或已接入其 ESA 边缘网络的站点)。
- 键盘按下 F12(或右键检查)打开开发者工具。
- 切换到 安全(Security) 面板。
- 在 连接(Connection) 的密钥交换(Key Exchange)字段中,若看到 X25519MLKEM768 标识,即代表后量子加密已成功在当前链路生效